


✅ راهنمای قدم به قدم کانفیگ VLAN روی سوئیچ سیسکو
🚀 در این مقاله یاد میگیرید چطور روی سوئیچ سیسکو VLAN بسازید؛
از مفهوم پایه تا آخرین دستور ذخیره تنظیمات.
همراه با مثال واقعی، جدول مرجع و پاسخ به سوالات متداول. 👇
📑 فهرست مطالب:
- VLAN چیست و چرا ضروری است؟
- پیشنیازهای کانفیگ
- مراحل گامبهگام پیکربندی
- پورت Trunk و ارتباط بین سوئیچها
- VTP و مسیریابی بین VLAN
- جدول دستورات کلیدی
- اشتباهات رایج و نکات امنیتی
- سوالات متداول
- جمعبندی و خرید تجهیزات
🎯 VLAN چیست و چرا در شبکههای مدرن ضروری است؟
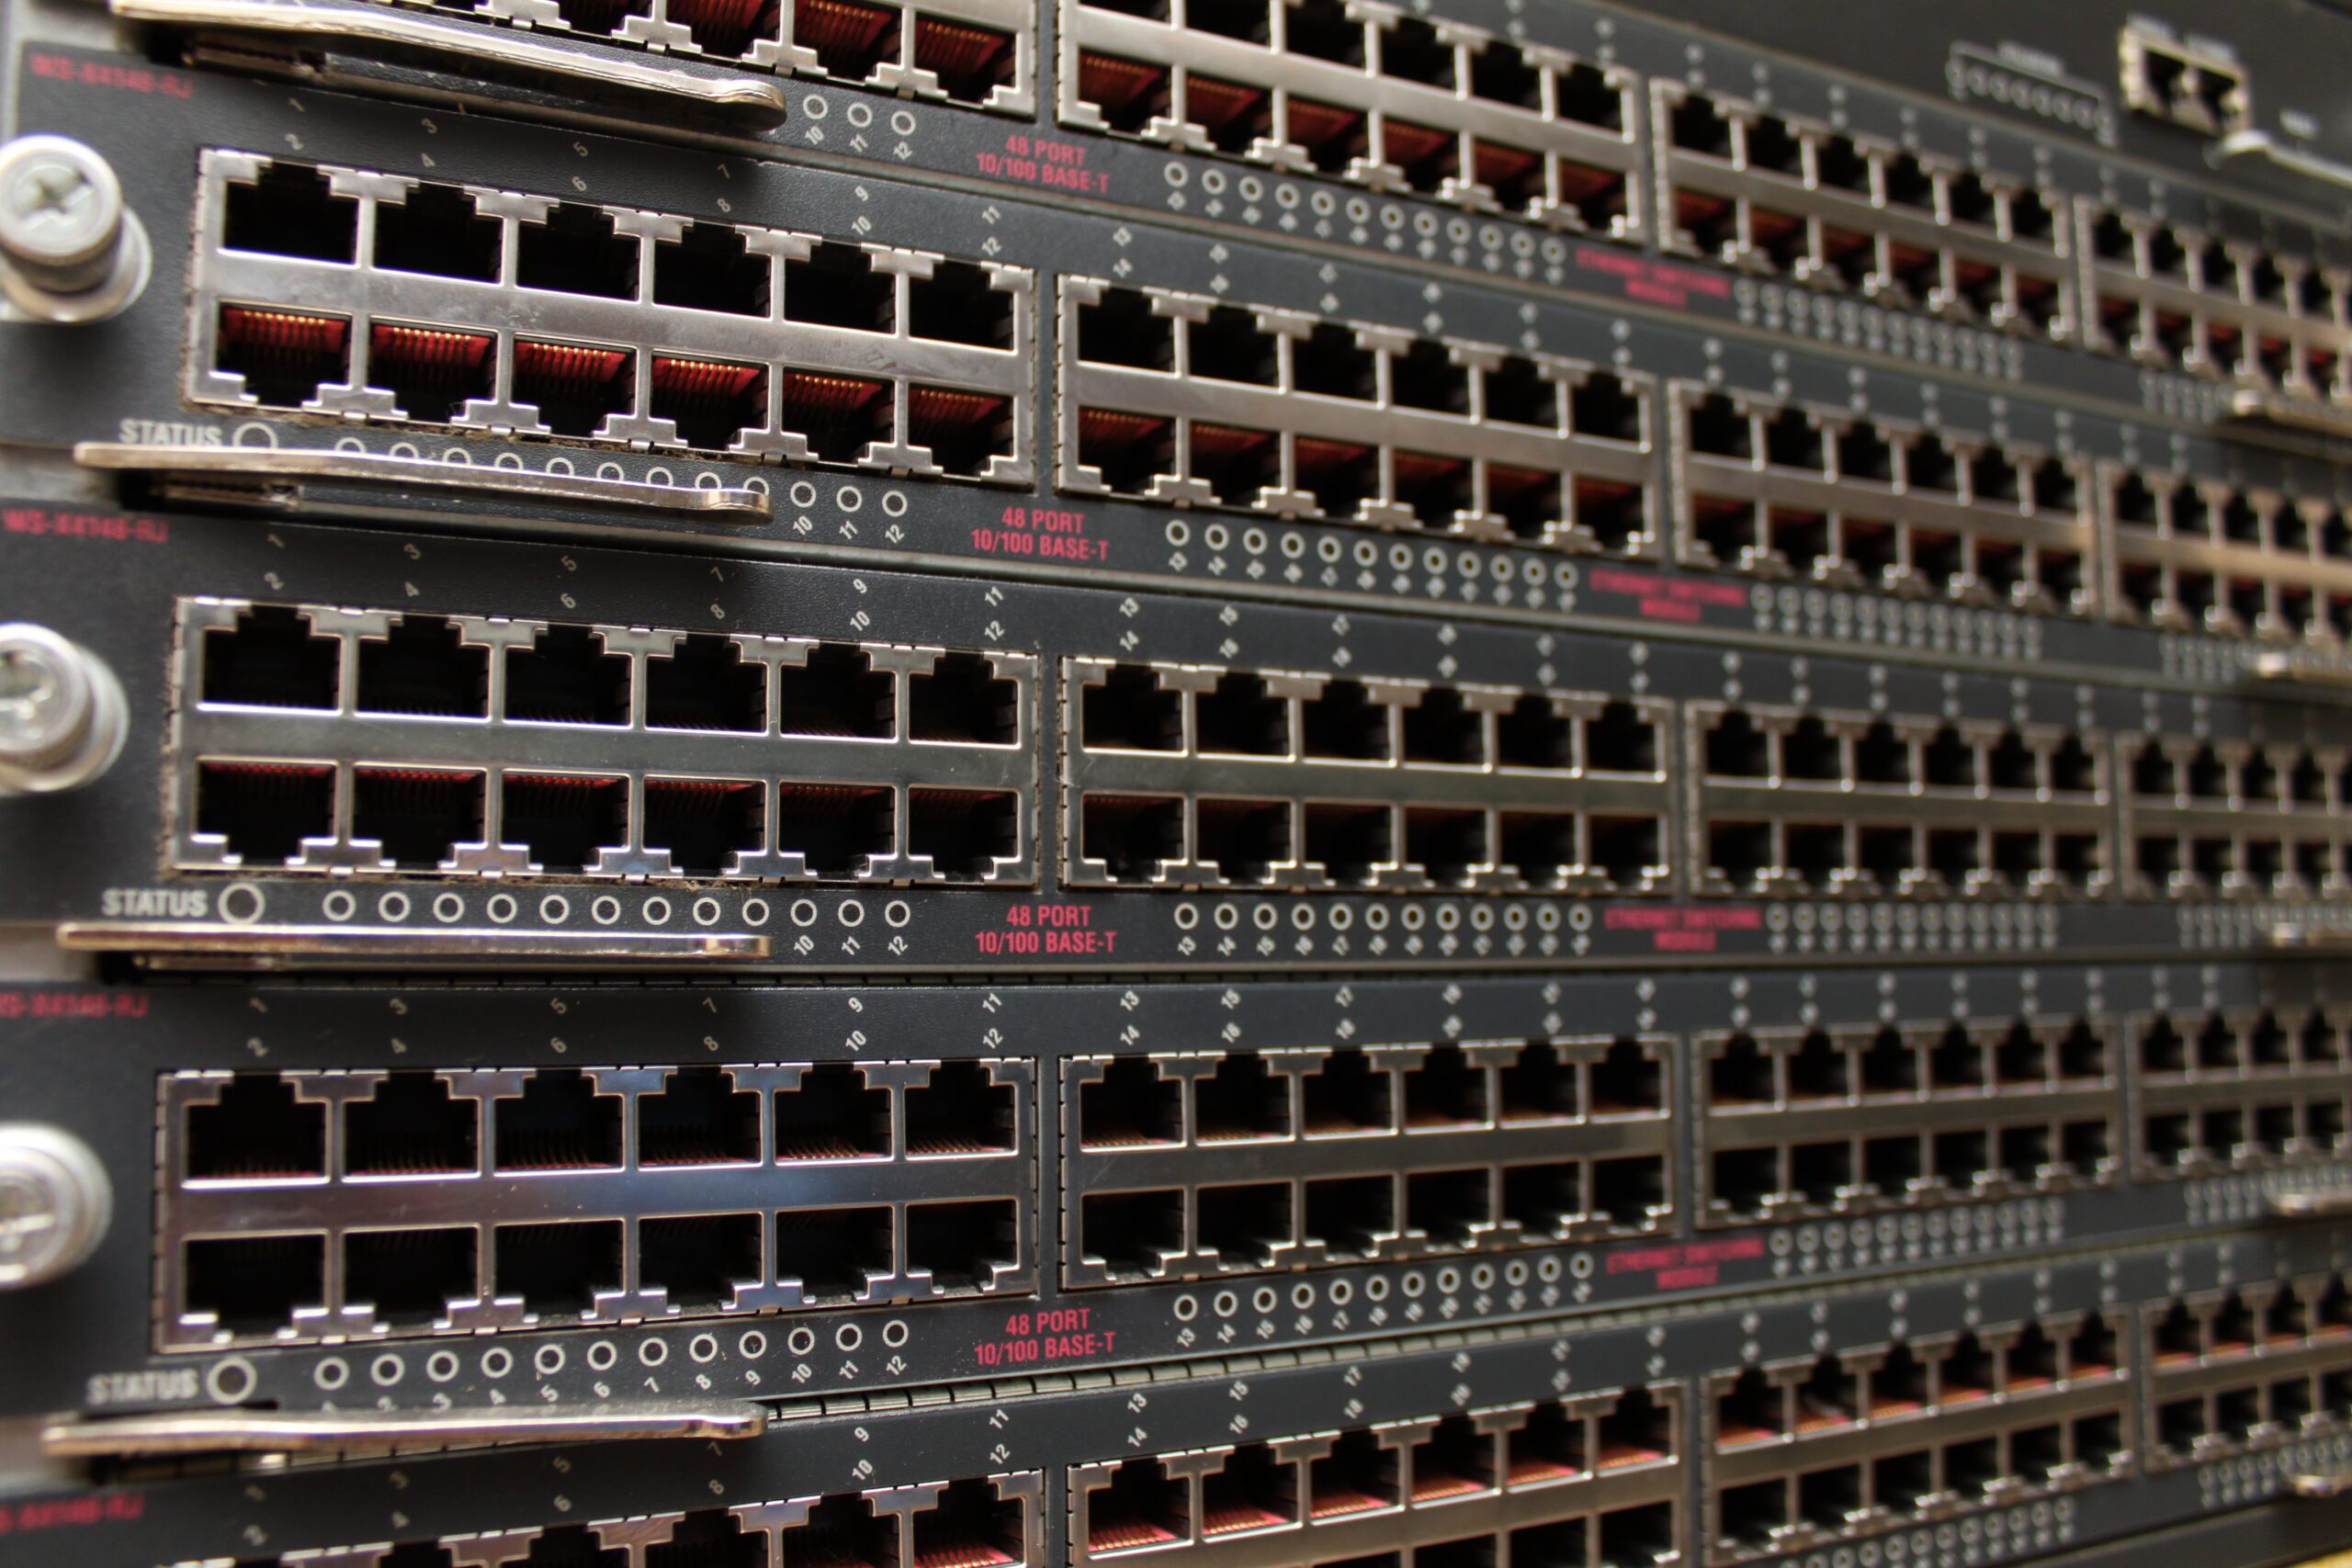
شکل ۱ — پورتهای اترنت RJ45 روی پنل جلویی سوئیچ سیسکو
VLAN مخفف Virtual Local Area Network یعنی «شبکه محلی مجازی».
به زبان ساده: یک سوئیچ فیزیکی را به چند شبکه منطقی مستقل تقسیم میکنید.
💡 هر VLAN مثل یک سوئیچ جداگانه رفتار میکند؛ ترافیک یک VLAN بهطور پیشفرض به VLAN دیگر نمیرسد — و همین ایزولهسازی، پایهی امنیت شبکه در سازمانهاست.
تفاوت شبکه فیزیکی و منطقی
در گذشته برای جدا کردن دو بخش سازمان (مثلاً مالی و فروش) باید دو سوئیچ فیزیکی مجزا میخریدید.
پرهزینه، پرکابل و سخت در مدیریت.
با VLAN، روی همان سوئیچ چند دامنه broadcast مجزا میسازید؛ بدون یک متر کابل اضافه. 🎉
✨ مزایای کلیدی استفاده از VLAN
🧰 پیشنیازهای کانفیگ VLAN روی سوئیچ سیسکو
قبل از تایپ اولین دستور، این چکلیست را کامل کنید.
بسیاری از اشتباهات راهاندازی شبکه دقیقاً در همین مرحله شکل میگیرند. ⚠️
- ✅ سوئیچ قابلپیکربندی سیسکو (مثل Catalyst 2960 یا 9300)
- ✅ کابل کنسول + نرمافزار ترمینال (Putty / Tera Term) روی ۹۶۰۰ baud
- ✅ کابل شبکه Cat5 یا ترجیحاً Cat6 باکیفیت برای اتصال داده
- ✅ طرح آدرسدهی IP و نقشه منطقی VLAN، پیش از اجرا
- ✅ نسخه پشتیبان از پیکربندی فعلی سوئیچ
🛠️ مراحل گامبهگام پیکربندی VLAN
۱ ورود به حالت Privileged EXEC
پس از اتصال کنسول، در حالت کاربری معمولی هستید (علامت >). برای کانفیگ باید یک پله بالا بروید:
Switch> enable
Switch#
۲ ورود به حالت Configuration
دروازهی ورود به دنیای تنظیمات:
Switch# configure terminal
Switch(config)#
۳ ساخت VLAN و اختصاص نام
سه VLAN برای بخش IT، مالی و مهمان میسازیم:
Switch(config)# vlan 10
Switch(config-vlan)# name IT_Dept
Switch(config-vlan)# exit
Switch(config)# vlan 20
Switch(config-vlan)# name Finance
Switch(config-vlan)# exit
Switch(config)# vlan 30
Switch(config-vlan)# name Guest
Switch(config-vlan)# exit
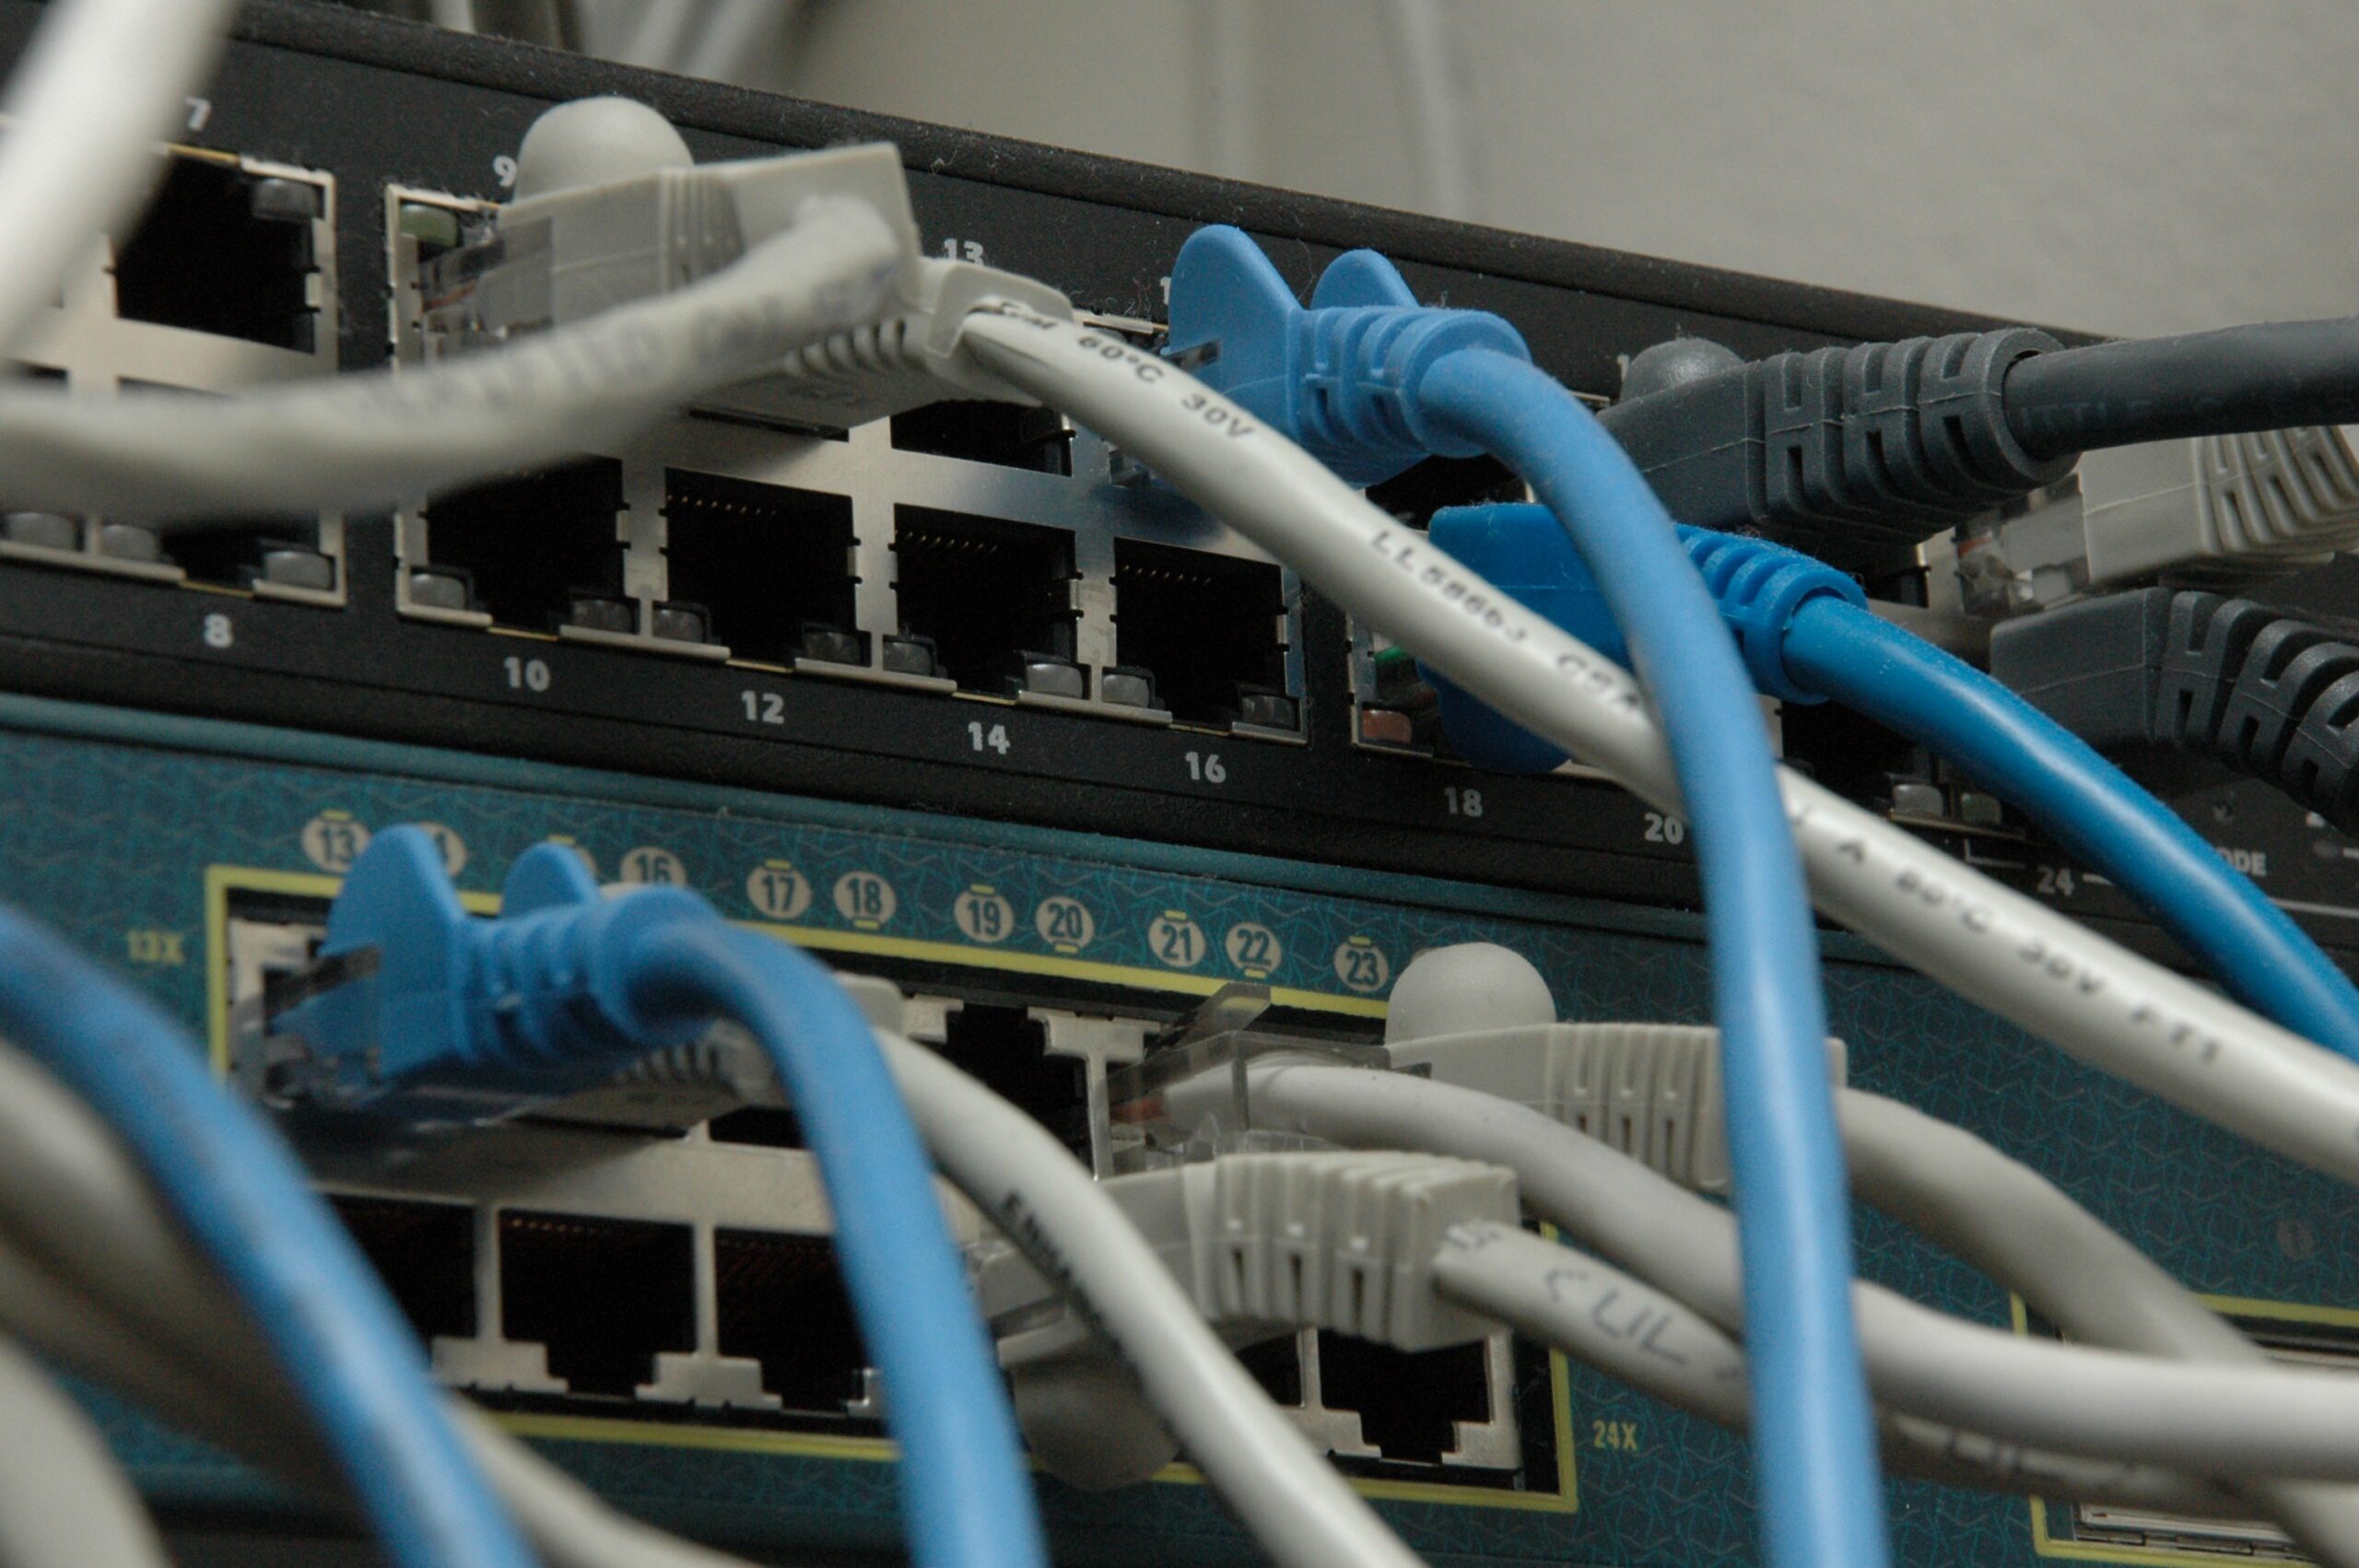
شکل ۲ — سوئیچهای شبکه و کابلکشی اترنت؛ پایهی یک VLAN پایدار
۴ اختصاص پورتها به VLAN (حالت Access)
پورتهای FastEthernet 0/1 تا 0/5 را به VLAN 10 وصل میکنیم:
Switch(config)# interface range fastethernet 0/1 - 5
Switch(config-if-range)# switchport mode access
Switch(config-if-range)# switchport access vlan 10
Switch(config-if-range)# exit
و به همین ترتیب برای VLAN 20:
Switch(config)# interface range fastethernet 0/6 - 10
Switch(config-if-range)# switchport mode access
Switch(config-if-range)# switchport access vlan 20
Switch(config-if-range)# exit
۵ اختصاص آدرس IP به VLAN (رابط SVI)
برای مدیریت سوئیچ از راهدور، به VLAN یک رابط مجازی با IP میدهیم:
Switch(config)# interface vlan 10
Switch(config-if)# ip address 192.168.10.1 255.255.255.0
Switch(config-if)# no shutdown
Switch(config-if)# exit
۶ ذخیره تنظیمات
بدون این دستور، با اولین قطع برق همهچیز از بین میرود:
Switch# copy running-config startup-config
show vlan brief میتوانید نتیجه را ببینید.🔗 پورت Trunk و ارتباط بین چند سوئیچ
وقتی بیش از یک سوئیچ دارید، ترافیک چند VLAN باید از بین آنها عبور کند.
راهحل؟ پورت Trunk. 🛣️
Switch(config)# interface gigabitethernet 0/1
Switch(config-if)# switchport mode trunk
Switch(config-if)# switchport trunk allowed vlan 10,20,30
Switch(config-if)# exit
🚀 مفاهیم پیشرفته: VTP و مسیریابی بین VLAN
📡 پروتکل VTP (VLAN Trunking Protocol)
VTP پایگاه داده VLAN را بین سوئیچهای یک دامنه همگام میکند.
سه حالت دارد: Server، Client و Transparent.

شکل ۳ — کانکتور RJ45 روی کابل Cat5e؛ کیفیت کابل، پایداری VLAN
🔀 مسیریابی بین VLAN (Inter-VLAN Routing)
VLANها بهطور پیشفرض ایزولهاند؛ برای ارتباط بین آنها دو راه دارید:
🔌Router-on-a-Stickیک پورت Trunk به روتر + زیررابط برای هر VLAN. ساده اما پهنایباند محدود.
Router(config)# interface gig0/0.10
Router(config-subif)# encapsulation dot1Q 10
Router(config-subif)# ip address 192.168.10.254 255.255.255.0
⚡سوئیچ لایه ۳ (توصیهشده)مسیریابی روی خود سوئیچ؛ سریعتر و بدون سختافزار اضافه.
Switch(config)# ip routing
Switch(config)# interface vlan 10
Switch(config-if)# ip address 192.168.10.254 255.255.255.0
📋 جدول خلاصه دستورات کلیدی VLAN
مرجع سریع برای چسباندن روی میز کارتان: 📌
| دستور | کاربرد |
|---|---|
vlan <id> |
ساخت یا ورود به VLAN با شناسه مشخص |
name <name> |
اختصاص نام توصیفی به VLAN |
switchport mode access |
تنظیم پورت به حالت دسترسی کاربر |
switchport access vlan <id> |
اختصاص پورت Access به یک VLAN |
switchport mode trunk |
تنظیم پورت به حالت Trunk برای چند VLAN |
show vlan brief |
نمایش خلاصه VLANها و پورتهای متصل |
show interfaces trunk |
نمایش وضعیت پورتهای Trunk |
copy run start |
ذخیره پیکربندی در حافظه دائمی |
🚫 اشتباهات رایج در راهاندازی شبکه و VLAN
این لیست را جدی بگیرید؛ ۹۰٪ خرابیها از همینجا شروع میشوند: 👇
copy run start؟ از صفر شروع کنید.🛡️ نکات امنیتی شبکه در پیادهسازی VLAN
🔐 VLAN یک لایه از امنیت شبکه است، نه راهحل کامل! لایههای تکمیلی را فراموش نکنید.
- ✅ جلوگیری از VLAN Hopping: روی پورتهای Trunk دستور
switchport nonegotiateرا تنظیم و DTP را غیرفعال کنید - ✅ ایزولهسازی VLAN مهمان: شبکه مهمان کاملاً جدا از VLANهای داخلی
- ✅ پورت Security: محدودکردن تعداد MAC آدرس روی هر پورت
- ✅ خاموشکردن پورتهای بیاستفاده: هر پورت بلااستفاده
shutdownباشد - ✅ لاگگیری و پایش: syslog فعال + بررسی دورهای رویدادها
- ✅ لایه تکمیلی: Private VLAN و ACL بین VLANها برای محیطهای حساس
❓ سوالات متداول (FAQ)
❓ VLAN 1 را میتوانم حذف کنم؟
خیر؛ VLAN 1 پیشفرض است و قابل حذف نیست، اما میتوانید پورتهای کاربری را به VLANهای دیگری منتقل کنید تا ترافیک مدیریتی از ترافیک کاربران جدا بماند.
❓ حداکثر چند VLAN روی سوئیچ سیسکو میتوانم بسازم؟
در محدوده استاندارد ۱۰۰۵ عدد (۱ تا ۱۰۰۵) و در Extended Range تا ۴۰۹۴؛ البته تعداد VLANهای فعال همزمان به مدل سوئیچ و حافظه آن بستگی دارد.
❓ آیا برای یک سرور خانگی هم VLAN لازم است؟
بله؛ اگر چند سرویس (مثل NAS، دوربین و ماشین مجازی) دارید، با VLAN ترافیک را ایزوله میکنید و امنیت و نظم شبکه خانگی چند برابر میشود.
❓ تفاوت پورت Access و Trunk چیست؟
پورت Access متعلق به فقط یک VLAN است و به دستگاه نهایی (کامپیوتر، پرینتر) وصل میشود؛ پورت Trunk ترافیک چند VLAN را همزمان بین سوئیچها یا سوئیچ و روتر حمل میکند.
❓ برای شبکه شرکت ۲۰ نفره چند VLAN پیشنهاد میشود؟
معمولاً ۴ تا ۵ VLAN کافی است: مدیریت، کاربران عادی، مالی/حساس، مهمان و اختیاراً VoIP؛ دقیقاً بر اساس ساختار سازمان شما.
❓ بهترین روش مسیریابی بین VLANها کدام است؟
اگر سوئیچ لایه ۳ دارید، مسیریابی روی خود سوئیچ سریعترین و تمیزترین روش است؛ در غیر این صورت Router-on-a-Stick گزینه جایگزین است.
🏁 جمعبندی
کانفیگ VLAN روی سوئیچ سیسکو مهارتی بنیادی است که کیفیت، امنیت و مقیاسپذیری شبکه را متحول میکند. ✅
چه یک سرور خانگی راهاندازی کنید، چه زیرساخت تجهیزات شبکه شرکت ۲۰ نفره را طراحی کنید —
تقسیم منطقی شبکه، کاهش دامنه broadcast و ایزولهسازی گروههای کاربری،
تفاوت میان یک شبکه پایدار و یک شبکه درهمریخته را رقم میزند. 🏆
و برای این مسیر، انتخاب تجهیزات شبکه درست، یک کابل شبکه Cat5 یا Cat6 باکیفیت و خرید سوئیچ شبکه از منبعی معتبر، گامی حیاتی است. 👇
🛒 خرید تجهیزات شبکه از شبکه استور
برای راهاندازی شبکه VLAN پایدار و امن، به تجهیزات اصلی و مشاوره تخصصی نیاز دارید.
مجموعه شبکه استور با عرضه سوئیچهای سیسکو، کابلکشی استاندارد و راهنمایی فنی، همراه شماست. 🤝
🌐 وبسایت: shabakestore.ir
📞 تلفن: 021-66873954 | 📱 موبایل: 09128509680


